⌛️この記事は18分で読めます
「金融機関から顧客情報が流出」というニュースを見て、自分の口座は大丈夫だろうかと不安になった方もいると思います。
銀行・証券・保険の情報には、お金に直接つながる内容が入っています。
不安になるのは当然です。
でも、守り方は決まっています。
私は公立中学校の教員になって16年目です。
いまは育児休業中で、所属機関の承認を得て、学校・PTA・企業で金融教育と詐欺防止の講演をしています。
ファイナンシャルプランナーとして活動していますが、金融商品は一切売りません。
だからこの記事でも、特定の銀行・証券会社・保険会社やセキュリティサービスはすすめません。
書くのは、会社や官公庁、業界団体が公表している事実と注意だけです。
結論:狙われるのは「暗証番号」「ワンタイムパスワード」「自分からの送金」
金融機関から情報が漏れても、漏れた口座番号などの情報だけで、預金がすぐに引き出されるわけではありません。
危ないのは、そのあとに来る連絡で暗証番号やワンタイムパスワードを教えたり、言われるままに自分で送金したりすることです。
この点は、2026年に情報漏えいを公表したアフラック生命保険のFAQ(2026年10月1日時点)にも書かれています。
今回漏えいした情報だけで直ちに預金が引き出されるものではないこと。
そして、その情報を悪用して、会社や金融機関、警察、公的機関などを装い、暗証番号や認証情報を聞き出そうとする詐欺に注意してほしいこと、です。
✅ 暗証番号・パスワード・ワンタイムパスワード・SMSで届く認証コードは、誰にも教えない(銀行の人にも、保険会社の人にも)
✅ かかってきた電話は、いったん切る。自分で調べた公式の番号にかけ直す
✅ メールやSMSのリンクは使わない。いつもの公式アプリか、ブックマークした公式サイトから開く
前の記事「情報流出のお知らせが届いたら」との違い
前の記事では、私のところにも届いた旅行予約サイトの「情報流出のお知らせ」を見本にして、どんな会社の流出にも共通する基本をまとめました。
お知らせが届いたら、まず何を確認すればよいか。
その土台の話は、前の記事を読んでください。
この記事は、その続きです。
テーマは、お金が直接動く金融機関(銀行・証券・保険)ならではの備えです。
金融機関の情報には、口座・取引・契約内容が含まれます。
そのため、あとから来る詐欺の連絡は「より具体的に、より本物っぽく」なります。
ここが、ほかの会社の流出とのいちばんの違いです。
金融機関の情報には、口座・契約・家族の情報まで入っている
実際に、どんな情報が漏れることがあるのでしょうか。
公表された例として、アフラック生命保険の件を紹介します。
ここでは評価はせず、会社が公表した事実だけを、公表資料の言葉に沿って並べます。
会社は、第三者による不正アクセスを受けた側です。
公表された例:アフラック生命保険(2026年)
| 項目 | 公表されている内容 |
|---|---|
| 判明した日 | 2026年6月25日 |
| 最初に漏えいが起きた日 | 2026年6月10日(第一報では最初の不正アクセスを6月15日としていましたが、7月13日の第二報で訂正) |
| 対象のシステム | 「オンライン相談」と、ご契約者様専用サイト「アフラック よりそうネット」 |
| 漏えいした個人情報の項目 | 契約者氏名・生年月日・性別・住所・電話番号、被保険者氏名・生年月日・性別、受取人氏名、証券番号、保障内容、第二連絡先の情報、保険料振替口座(金融機関名、支店名、預金種類、口座番号、口座名義など) 等 |
| 第二連絡先の情報とは | 緊急時などにご契約者に連絡が取れない場合の連絡先に指定した、ご親族等の氏名・生年月日・性別・住所・電話番号 |
| 含まれていない情報 | マイナンバー、クレジットカード情報、メールアドレス |
| 件数 | お客様数 約440万人(ご契約者の人数)。うち、保険料振替口座情報が含まれるお客様数 約22万人。代理店 約4万店 |
| 不正利用 | 本件に関わる情報の不正利用等は確認されていない(FAQでは7月31日時点) |
| 本人へのお知らせ | 7月10日から順次、お詫びとお願いの文書を発送し、7月30日に発送完了 |
| 金融機関への対応 | 漏えいした保険料振替口座の情報を、該当する金融機関に提供。金融機関では、不正取引の監視強化等の対応が実施、または検討されている |
※2026年10月時点の公表資料(第一報・第二報・7月31日の調査結果・FAQ)によります。今後、内容が更新される可能性があります。
この表を見て、私が教員としていちばん気になったのは「第二連絡先」の行です。
契約したのは本人でも、緊急時の連絡先として名前を書いた親族の情報まで含まれていることがある。
つまり、お知らせが届いていない家族のところに、詐欺の連絡が行く可能性もあるということです。
これは、あとの「家族で決めておくこと」でもう一度取り上げます。
会社が出した「お願い」
アフラック生命のFAQ(2026年10月1日時点)には、本人に向けた注意が並んでいます。
要点を私の言葉でまとめると、次のとおりです。
① 会社・金融機関・警察・公的機関などを装い、「口座を守るため」などと不安をあおって情報を聞き出そうとする電話に注意する
② 流出に便乗したSMSに注意する。返信せず、書かれたURLにもアクセスせず、手続きは公式アプリや公式サイトから
③ 暗証番号、ID・パスワード、ワンタイムパスワード、SMSで届く認証情報は、第三者に伝えない。会社・金融機関・公的機関から直接連絡してこれらを尋ねることはない
④ ATMの操作、送金、キャッシュカードの譲渡などの指示や依頼に応じない
⑤ 通帳・公式アプリ・利用明細などで、口座の残高や入出金の履歴を定期的に確認する
⑥ 不審な連絡や身に覚えのない取引があったら、折り返しや返信はせず、会社のコールセンターに相談する
このほか、暗証番号やパスワードが氏名・生年月日・電話番号などから推測されやすい場合は変更を検討すること、家族が契約者・被保険者・受取人として契約に関わっている場合は家族にも伝えること、も案内されています。
私はこの6つを読んで、講演で詐欺を扱うときの考え方と同じだと感じました。
手口は毎回変わります。
でも、こちらがとる動きは「教えない」「切ってかけ直す」「自分で公式を開く」と、ほとんど同じです。
手口を全部覚えようとすると疲れてしまいますし、新しい手口には追いつけません。
動きを先に決めておくほうが、いざというときに体が動きます。
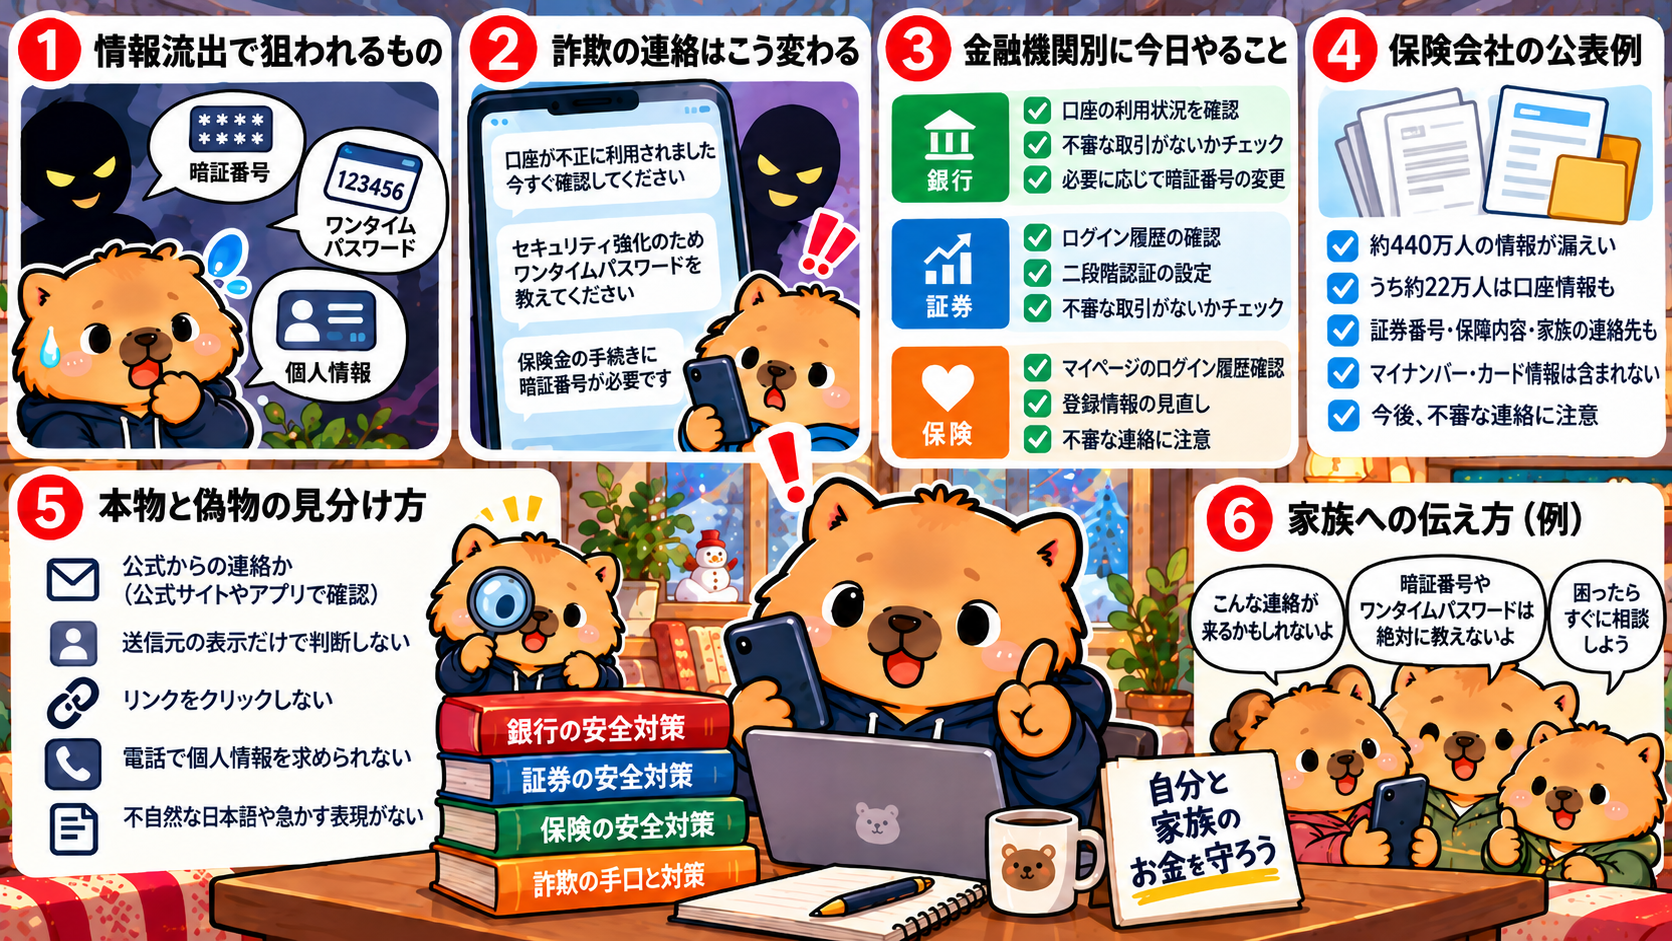
漏れた情報で、詐欺の連絡はこう変わる
では、金融機関の情報が漏れると、詐欺の連絡はどう変わるのでしょうか。
会社・業界団体・金融庁が公表している注意をもとに、表にしました。
「(一般論)」と書いた部分は、公表資料に直接は書かれていない、一般的に考えられる例です。
| 漏れた情報 | 相手がしてきそうな連絡(例) | 自分を守る1つの動き |
|---|---|---|
| 口座番号・口座名義・金融機関名・支店名 | 「あなたの口座が狙われている」と不安をあおり、暗証番号、ネットバンキングのID・パスワード、ワンタイムパスワード、SMSの認証コードを聞き出そうとする。ATMの操作や送金を指示する | 暗証番号や認証コードは誰にも言わない。会社・金融機関・公的機関がこれらを尋ねることはない |
| 証券番号・保障内容(保険) | 契約の中身を言い当てて、「手続きが必要です」「受け取れる給付金があります」「振替口座の再登録をお願いします」と近づく(一般論) | 電話をいったん切り、保険証券や公式サイトに書かれた番号に、自分からかけ直す |
| 氏名・生年月日・住所・電話番号 | 本人確認の質問に相手が先に答え、「〇〇様ですね」と本物らしく見せる(一般論) | 「自分の情報を知っている=本物」と考えない。暗証番号が生年月日などから推測しやすいなら、変更を検討する |
| 電話番号 | 流出に便乗したSMSを送り、偽サイトに誘導する | 返信せず、リンクも開かない。公式アプリかブックマークから確認する |
| 家族の情報(第二連絡先・被保険者・受取人) | 本人ではなく、家族のところに連絡が行く | 家族に「こういう連絡が来たら、切ってから確認」と先に伝えておく |
銀行についても、全国銀行協会は、銀行協会職員や銀行員が暗証番号を尋ねることは一切ないと明記しています。
協会が紹介している手口は、銀行協会の職員などを名乗って電話をかけ、口座番号や暗証番号を聞き出し、そのあとキャッシュカードをだまし取るというものです。
また金融庁は、銀行を装ったSMSなどから偽のログイン画面に誘導し、ネットバンキングのIDやパスワード、ワンタイムパスワードなどを盗んで預金を不正に送金する手口を挙げています。
そのうえで、金融機関がID・パスワード等をSMS等で問い合わせることはない、と書いています。
この表の真ん中の列を見ると、どの連絡も「あなたのお金を守るため」という顔をして近づいてくることがわかります。
私が大切にしている言葉に「不安は営業マンの武器、冷静な数字はあなたの武器」というものがあります。
詐欺の連絡も同じで、不安をあおって、考える時間を奪おうとします。
だから対策は、いつも「いったん切って、時間を取り戻すこと」から始まります。
「流出」と「乗っ取り」は別のもの
ニュースでは「情報流出」と「不正アクセス」がまとめて語られることがあります。
でも、この2つは原因が違います。
原因が違えば、自分にできることも違います。
| 項目 | 流出 | 乗っ取り(不正アクセス) |
|---|---|---|
| 何が起きるか | 会社のシステムから、情報が持ち出される | 偽サイトなどで自分のID・パスワードを盗まれ、口座に入られる |
| 自分で防げるか | 自分では防げない | 自分の動きで防げる部分が大きい |
| 自分がすること | 次に来る連絡を疑う | 認証を強くし、公式を自分で開く |
証券口座の乗っ取り:金融庁の数字
2025年には、証券口座の乗っ取りが大きな問題になりました。
金融庁によると、これは実在する証券会社のウェブサイトを装った偽サイト(フィッシングサイト)などで盗まれたログインIDやパスワードによる、不正アクセス・不正取引の被害です。
会社からの情報流出とは別の話です。
2026年10月9日更新の金融庁の資料では、次のようになっています。
| 期間 | 不正アクセス件数 | 不正取引件数 |
|---|---|---|
| 2025年1月〜2026年9月の合計 | 19,252件 | 10,642件 |
| いちばん多かった月(2025年4月) | 5,490件 | 3,033件 |
| 2026年9月 | 37件 | 2件 |
2025年1月〜2026年9月の合計の売却金額は約4,372億円、買付金額は約3,837億円です。
数字を読むときは、次の注記もいっしょに見てください。
・数値は、金融庁が各証券会社などから報告を受けたものにもとづく暫定値です
・不正取引件数は、不正アクセス件数のうち、不正取引まで行われた件数です
・売却金額・買付金額は、顧客の損失額と一致しません
・多くの場合、乗っ取った口座内の株式などを勝手に売り、その代金で国内外の小型株等を買い付ける手口です
私は「感情と数値をごちゃ混ぜにしない」ことを大切にしています。
4,372億円という数字は大きく、怖く感じます。
でも、これは損失額ではありません。
一方で、いちばん多かった2025年4月の5,490件と比べると、2026年9月は37件まで少なくなっていますが、ゼロではありません。
「もう終わった話」でも「誰もが大損する話」でもなく、「いまも続いているので、自分の設定を見直す話」として受け取ってください。
業界の対応:フィッシングに強い多要素認証の必須化
日本証券業協会は「インターネット取引における不正アクセス等防止に向けたガイドライン」を改正し、2025年10月15日から施行しています。
このガイドラインでは、証券会社が対応しなければならない事項として、ログイン時・出金時・出金先銀行口座の変更時などの重要な操作で、フィッシングに耐性のある多要素認証(例:パスキーによる認証)を実装し、必須化することを定めています。
身に覚えのないログイン・取引・出金・出金先口座の変更を、メールやSMSで知らせる機能の提供も求めています。
金融庁も、2025年10月15日に証券会社向けの監督指針を改正・施行し、フィッシングに耐性のある多要素認証の必須化について、原則として2026年6月末までの実施を求めていました。
日本証券業協会の注意喚起(2026年3月25日付)では、多くの証券会社で新しい認証方式の提供・必須化が進みつつある、と説明しています。
協会が主な手口として説明しているのが「リアルタイムフィッシング」です。
偽サイトにIDとパスワードを入力させ、続けて偽のワンタイムパスワード入力画面に誘導し、入力されたワンタイムパスワードをすぐに使って口座を乗っ取るというものです。
ワンタイムパスワードを使っていても、偽サイトに入力してしまえば守れません。
そこで協会は、投資家に、パスキーによる認証などへの切り替えと、メールやSMSのリンクからログインしないことの2点をお願いしています。
① 自分で公式を開く:メールやSMSのリンクは使わない。かかってきた電話は切って、自分で調べた番号にかけ直す
② 多要素認証を強くする:利用している会社がパスキーによる認証などを提供していれば、切り替える
銀行・証券・保険で、今日やること
ここまでをふまえて、今日できることを会社の種類ごとにまとめました。
設定のしかたは会社ごとに違うので、手順は書きません。
各社の公式アプリや、ブックマークから開いた公式サイトで確認してください。
私も、今は取引していないFXの口座を持っています。
ふだん開かない口座こそ、変化に気づきにくいものです。
使っていない口座も含めて、一度見直してみてください。
| 種類 | 今日やること | なぜやるのか |
|---|---|---|
| 銀行 | 通帳やアプリで、入出金の履歴を見る | 身に覚えのない取引に、早く気づくため |
| 銀行 | ネットバンキングの利用通知(ログイン・送金など)をオンにする | 自分が操作していないログインに、すぐ気づけるから |
| 銀行 | 暗証番号・ワンタイムパスワードは、誰にも言わないと決める | 銀行協会職員や銀行員が暗証番号を尋ねることは一切ないから |
| 証券 | パスキーなど、フィッシングに強い多要素認証が提供されていれば切り替える | IDやパスワードを偽サイトで盗まれても、入られにくくするため |
| 証券 | ログイン・取引・出金の通知をオンにする | 乗っ取られたときに、早く気づくため |
| 証券 | 出金先の銀行口座と、登録している連絡先が変わっていないか見る | お金の行き先と通知の届け先を、勝手に変えられていないか確かめるため |
| 保険 | 契約内容の確認は、保険証券や公式サイトの番号に自分からかける | 証券番号や保障内容を知っている相手でも、本物とは限らないから |
| 保険 | 「給付金」「口座の再登録」の連絡は、いったん切って公式窓口へ | 流出のあと、会社・金融機関・警察などを装う連絡に注意するよう、会社が呼びかけているから |
| 共通 | 家族に一言伝える | 家族の情報まで漏れることがあるから(次の章で) |
家族で決めておくこと
アフラック生命の公表例では、第二連絡先として指定されたご親族等の情報も含まれていました。
FAQでも、家族が契約に関わっている場合は、家族にも注意を伝えるよう案内しています。
ここで大事なのは、お知らせが届いた本人だけが気をつけても足りない、ということです。
たとえば、自分が保険の緊急連絡先に親の名前を書いていることがあります。
反対に、親が自分を連絡先にしていることもあります。
詐欺の連絡は、お知らせを受け取っていない家族のところに行くかもしれません。
学校では、火事や地震が起きてから避難のしかたを考えることはしません。
先に決めて、くり返し練習しておきます。
お金の詐欺も同じで、連絡が来てから考えるのでは間に合いません。
家族で、先に「動き」を決めておきましょう。
□ 銀行・証券・保険・警察・役所を名乗る電話が来たら、その場で答えずに、いったん切る
□ かけ直すのは、通帳・キャッシュカード・保険証券・公式サイトに書いてある番号。相手が言った番号にはかけない
□ 暗証番号やワンタイムパスワードを聞かれたら、その時点で詐欺だと考える
□ ATMに行くよう言われたら、行く前に家族に電話する
親世代に伝えるときは、長い説明より、ひとことのほうが残ります。
たとえば、こんな言い方です。
「最近、保険会社の情報が漏れたニュースがあったね。もし銀行や保険会社から電話が来ても、その場では何も答えずに、一回切って私に連絡してね。」
責めるような言い方や、「だまされないでよ」という言い方は、相手を身構えさせてしまいます。
「私も気をつけているから、いっしょに決めておこう」と、同じ側に立って話すのがコツです。
困ったときの相談先
身に覚えのない取引や不審な連絡があったら、まずは取引している会社の窓口に、自分で調べた番号で連絡してください。
迷ったときは、次の公的な窓口も使えます。
| 窓口 | 電話 | 受付時間 |
|---|---|---|
| 取引している金融機関 | 通帳・キャッシュカード・保険証券・公式サイトに書かれた番号 | 各社による |
| アフラック生命(この件のコールセンター) | 0120-332-856 | 月〜金 9:00〜18:00/土 9:00〜17:00(祝日・年末年始を除く)。時間は変更されることがあると会社が書いています |
| 金融庁 金融サービス利用者相談室 | 0570-016811(IP電話は03-5251-6811) | 平日 10:00〜17:00 |
| 全国銀行協会 相談室 | 0570-017109(IP電話は03-5252-3772) | 平日 9:00〜17:00 |
| 消費者ホットライン(近くの消費生活センター等につながる) | 188 | つながる窓口による。相談は無料、通話料はかかる |
| 警察相談専用電話(緊急の事件・事故以外の相談) | #9110 | 都道府県警察による |
よくある質問
Q1. 口座番号が漏れたら、お金を引き出されますか?
アフラック生命のFAQ(2026年10月1日時点)は、今回漏えいした情報だけで、直ちに預金が引き出されるものではないと説明しています。
危ないのは、そのあとに来る連絡で、暗証番号やワンタイムパスワードを教えたり、指示どおりに送金したりすることです。
あわせて、通帳やアプリで入出金の履歴を確認しておきましょう。
Q2. 口座は解約したほうがいい?
公表資料で求められているのは、解約ではありません。
暗証番号や認証情報を守ることと、取引の状況を確認することです。
アフラック生命の件では、保険料振替口座を変更したい場合は会社のコールセンターで手続きできると、FAQに書かれています。
不安なときは、まず取引先の公式窓口に相談してください。
Q3. 証券口座の多要素認証は、何をすればいい?
利用している証券会社がパスキーによる認証などを提供していれば、切り替えます。
日本証券業協会は、パスキーの登録時を狙ったフィッシングも懸念されるとして、登録は証券会社の公式サイトや公式アプリから行うよう呼びかけています。
ログイン・取引・出金の通知もオンにしておくと、乗っ取りに早く気づけます。
まとめ:守り方は、どの会社でも同じ
金融機関の情報が漏れても、漏れた情報だけで預金がすぐに引き出されるわけではありません。
危ないのは、そのあとに来る連絡です。
暗証番号やワンタイムパスワードは誰にも教えない。
電話は切って、自分で調べた公式の番号にかけ直す。
リンクは使わず、公式アプリやブックマークから開く。
そして証券口座では、パスキーなどの強い認証に切り替える。
私が金融教育を続けているのは、社会人になった教え子と再会したとき、お金のことで苦しんでいる姿を見たからです。
何も売らない立場なので、「この会社なら大丈夫」とは言いません。
私に言えるのは、どの会社と取引していても使える「動き」だけです。
今日、家族と一言話すところから始めてみてください。
出典
2026年10月時点の情報です。
各社・各機関の公表内容は、今後更新される可能性があります。
- アフラック生命保険「当社システムに対する不正アクセスの発生および情報漏えいに関するお詫びとお知らせ」(2026年6月30日)
- アフラック生命保険「同(第二報)」(2026年7月13日)
- アフラック生命保険「当社システムに対する不正アクセスの発生および情報漏えいに関する調査結果と再発防止策について」(2026年7月31日)
- アフラック生命保険「当社システムに対する不正アクセスの発生および情報漏えいに関するFAQ」(2026年10月1日時点)
- 金融庁「インターネット取引サービスへの不正アクセス・不正取引にご注意ください」(令和7年4月3日公表・令和8年10月9日更新)
- 金融庁「インターネット取引サービスへの不正アクセス・不正取引の発生状況」(2026年10月9日更新)
- 金融庁「業界団体との意見交換会において金融庁が提起した主な論点(2025年11月18日 日本証券業協会)」
- 金融庁「フィッシングによるものとみられるインターネットバンキングによる預金の不正送金被害が急増しています。」(2024年1月24日更新)
- 日本証券業協会「不正アクセス等にご注意ください!」
- 日本証券業協会「インターネット取引における不正アクセス等防止に向けたガイドライン」(2025年10月15日改正)
- 全国銀行協会「銀行協会職員を騙る詐欺」
- 消費者庁「消費者ホットライン」
- 政府広報オンライン「暮らしの相談窓口(防犯)」警察相談専用電話「#9110」
学校・PTAでの講演をご検討の方へ
現役の中学校教員として、これまで548名の生徒・保護者・教職員に金融教育と詐欺防止の講演を行ってきました。2027年度までは、原則無償(交通費等の実費のみ)でお引き受けしています。
講演実績を見る →関連記事はこちら


今日の育児日記(その263)
【 男性教職員 が 夫婦同時3年育休 263 】
〜マジック✨〜
ミルクも離乳食も好き嫌いせずに食べて孝行娘👶
妻が食べさせる離乳食は笑顔で終始パクパク☺️
俺も見習わないとあかんなぁと思いつつ、いまいちコツが分からない。
日々精進します🫡
元同僚も大学4年の教え子も元気そうでなにより‼️
いくつになっても気軽に会える関係でいたいね!
次の世代の選択肢をできる限り増やしたい。
今日も育児に奮闘するアナタを応援しています!
毎日金融教育更新と発信し、地道に教育現場へ金融教育を普及させていきます。
売る商品を持たない立場での金融教育を。
そして、とにかく一人でも多く「お金」で困らない人生の手伝いを。
プロフィールを読んで興味を持たれた方。
1日も早く経済的自立、経済的自由を手に入れたい方‼️
なぜ相続や実家が太くなくても育休とFIREが可能なのか⁉️
フォローやブックマークはもちろん!
ぜひ一度お気軽に問い合わせください😊
存在するとは行動することです。
コメント