⌛️この記事は17分で読めます
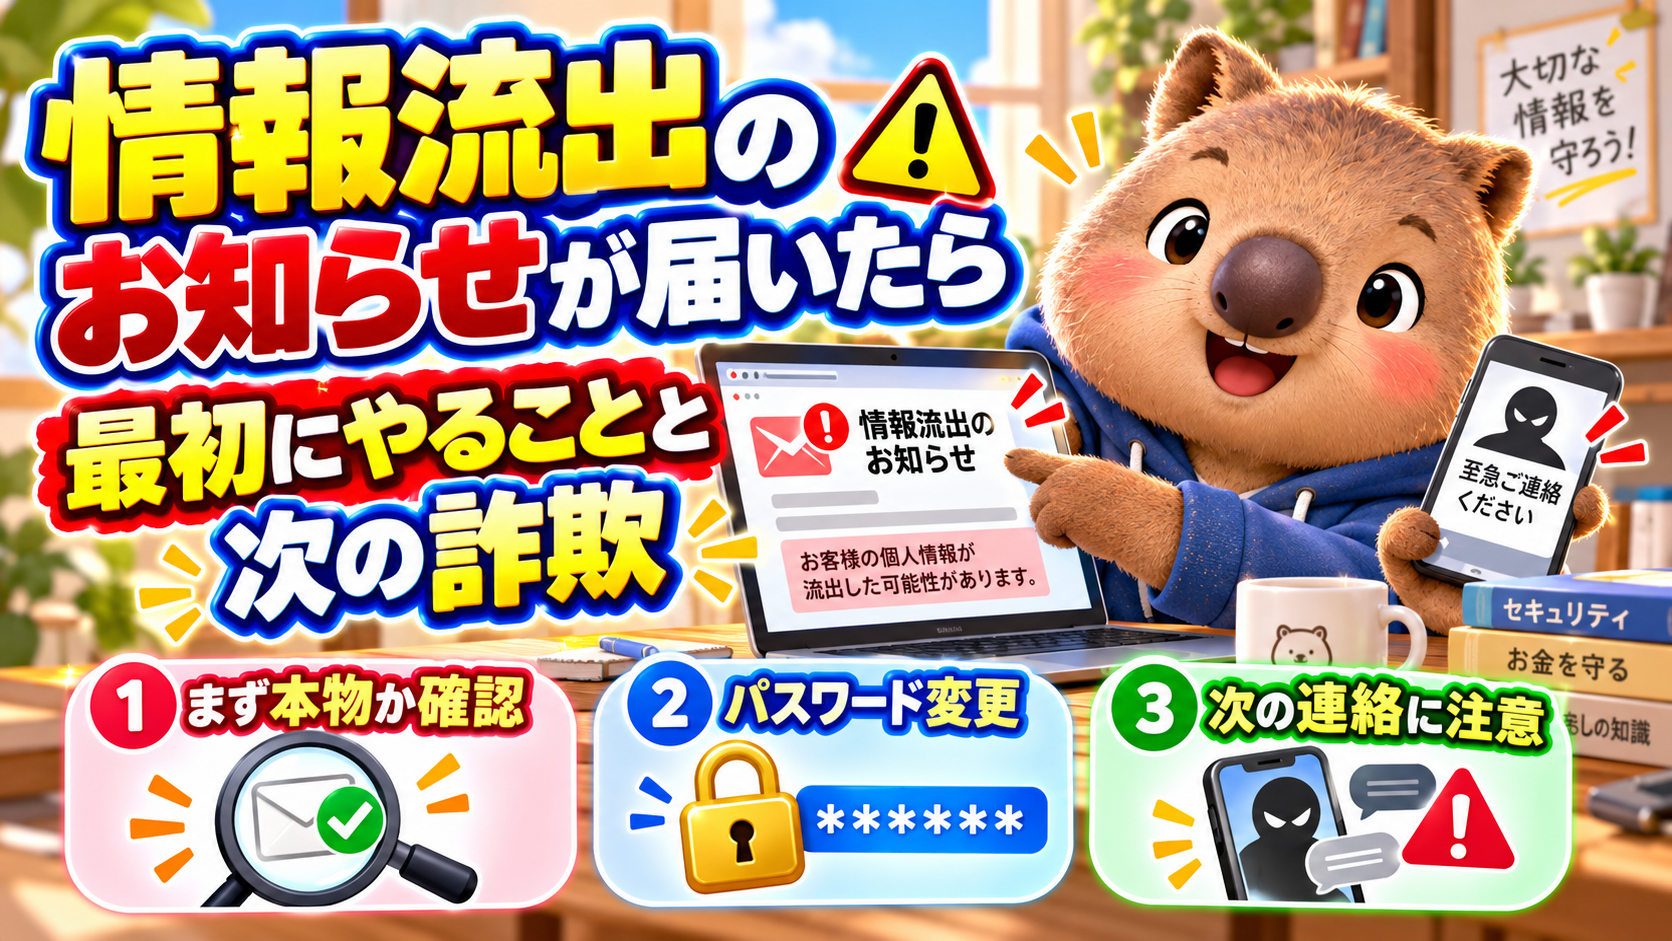
結論:届いたら「リンクを使わずに確かめる」「パスワードを変える」「次の連絡を疑う」
流出のお知らせが届いたら、メールの中のリンクは使わずに公式サイトで確かめ、同じパスワードを使っているサービスから変えます。そのあと来る「返金」「補償」の連絡で、お金やアプリのインストールを求められたら、詐欺と考えて応じません。
「個人情報の流出」という件名を見たら、誰でもドキッとします。不安になるのは当然です。でも、やることは決まっています。慌てて何かを押す前に、この記事の順番で一つずつ進めてください。
- 確かめる:メールのリンクではなく、自分で開いた公式サイト・公式アプリで
- 変える:同じパスワードを使っているサービスから
- 疑う:このあと来る「返金」「補償」「確認」の連絡を
私のところにも、流出のお知らせが届きました
2026年10月9日、旅行予約サイト「skyticket」から、私のところにもメールが届きました。件名は「【重要】不正アクセスによるお客様情報流出のお詫び」です。
メールに書かれていた流出項目は、氏名(パスポート表記)、生年月日、メールアドレス、電話番号、郵便番号・住所(番地まで)、お振込み時のご依頼人名義でした。あわせて「クレジットカード情報は流出しておりません」と書かれていました。
そして、私に届いたメールには、ウェブサイトへのリンクが1つもなく、問い合わせ先はメールアドレス(info@skyticket.com)だけでした。
私は現役の公立中学校教員で、学校やPTAで金融教育と詐欺防止の話をしています。ニュースは「何が起きたか」を伝えます。この記事では、通知を受け取った本人として、そして詐欺防止を教える立場から、「届いたら何をするか」と「次に来る詐欺」を書きます。
先にお伝えしておくと、この記事は会社を責めるためのものではありません。会社は不正アクセスを受けた側です。そして今回の通知は、詐欺防止の視点で見ると「本物の通知とはこういうものだ」という見本になる形をしていました。
通知が届くのは、法律で決まっているから
個人情報保護法26条:会社は本人に知らせなければならない
流出のお知らせは、会社が好意で送っているものではありません。個人情報保護法第26条で決まっている手続きです。
第1項では、個人の権利利益を害するおそれが大きい漏えい等が起きたとき、会社は個人情報保護委員会に報告しなければならない、とされています。第2項では、その場合、会社は本人に対して、その事態が生じたことを通知しなければならない、とされています(本人への通知が難しく、代わりの措置をとる場合を除きます)。
個人情報保護委員会の説明では、この報告と本人への通知は、2022年4月1日から必要になりました。対象は、要配慮個人情報が含まれる場合、財産的被害が生じるおそれがある場合、不正の目的で漏えい等が行われた場合、1,000人を超える漏えい等が起きた場合です。
※条文は2026年10月9日時点のものです。個人情報保護法は2026年7月に改正法が公布され、施行に向けて準備が進められています。
届かない人には、ホームページでの告知という形もある
個人情報保護委員会は、本人への通知の方法の例として、文書の郵送や電子メールの送信を挙げています。通知が難しい場合は、ホームページでの公表や問い合わせ窓口の設置といった、代わりの措置もとれるとしています。
今回の会社も、対象の人には電子メールで順次連絡し、連絡が届かない人には公式サイトのお知らせで案内に代える、としています。つまり、「メールが来ていない=自分は関係ない」とは限りません。
ここで、詐欺防止の視点から一番伝えたいことがあります。本物の通知は、法律にもとづいて届くものです。だからこそ、偽物はそれに似せて届きます。お知らせが届くこと自体は、手続きどおりです。大事なのは、届いたあとにどう確かめるかです。
本物の通知と、偽物のお詫びメールの見分け方
詐欺防止を教える立場から見ると、私に届いたメールは「本物の通知」の見本として使えます。偽物のお詫びメールがほぼ必ず入れてくるものが、入っていなかったからです。
| 見るところ | 本物の通知(今回のメールの場合) | 偽物によくある形 |
|---|---|---|
| リンク | 私に届いたメールには、ウェブサイトへのリンクが1つもなかった。会社も「当社からお送りするご連絡メールに、パスワードの入力を求めるリンクは記載しておりません」と公表している | 「こちらから確認」「パスワード再設定はこちら」など、押させるリンクがある |
| 求めるもの | 何も入力させない。会社は、パスワード・カード番号・口座の暗証番号を尋ねることはないと公表している | ID・パスワード・カード番号・口座・暗証番号の入力を求める |
| お金 | 会社は、本件で金銭の支払いを求めることはないと明記している | 返金・補償を名目に、振込み・手数料の支払い・アプリのインストールを求める |
| 公式サイト | 運営会社の公式サイトにも告知がある。skyticketの公式サイトでは「このメールは、skyticket(株式会社アドベンチャー)が正式にお送りしたものです」と案内している | メールの中にしか情報がない。公式サイトを見ても何も出てこない |
| 差出人・件名 | 送信元アドレスと件名の一覧が、公式サイトで公表されている。私に届いた件名は、その4つのうちの1つと一致した | 似せたアドレスや、一覧にない件名。ただし差出人は偽装できるので、これだけで本物と決めない |
| 問い合わせ先 | 私に届いたメールでは、メールアドレス(info@skyticket.com)だけ | 折り返しの電話番号や、別の連絡手段に誘導する |
決め手は1つ:リンクを使わず、自分で公式サイトを開く
表を見比べると、確認する点がたくさんあるように見えます。でも、決め手は1つです。メールの中のリンクは使わず、自分で公式サイト・公式アプリを開いて確かめる。
これは私の考えというだけではありません。skyticketの公式サイトでも、パスワードの変更はメール内のリンクからではなく、公式サイトまたは公式アプリにログインして直接行うよう案内されています。本物の会社が、本物のメールについてさえ「リンクから操作しないで」と言っているのです。
この習慣の良いところは、本物か偽物かを自分で見分けられなくても、身を守れることです。本物なら、公式サイトにも同じ告知があります。偽物なら、公式サイトには何もありません。どちらの場合も、自分で開いた公式サイトの情報だけを信じればよいのです。
公式サイトは、普段使っている公式アプリや、前から登録しているブックマークから開きます。差出人や件名が公式の一覧と一致しても、それは確かめる材料の1つにすぎません。差出人は偽装できるので、決め手にはしません。
流出した情報で、何ができてしまうか
「流出した」と「おそれ」は区別して読む
運営会社の公式発表では、それぞれ異なる経路による3件の不正アクセスが説明されています。ここは公式発表の言葉どおりに整理します(2026年10月9日時点の公式発表による。今後、内容が更新される可能性があります)。
| 事案 | 期間・件数 | 公式発表の書き方と主な項目 |
|---|---|---|
| (1)サーバーへの不正アクセス | 2026年10月2日〜10月4日。対象は約1,464万件(このうち、会員のログインパスワードを含むもの約413万件) | 「流出した情報」:氏名(パスポート表記を含む)、生年月日、メールアドレス、電話番号、郵便番号・住所、お振込み時のご依頼人名義、会員のログインパスワード(ハッシュ化した状態のもの)。パスポート番号は流出していないことを確認 |
| (2)業務管理システムへの不正アクセス | 2026年9月20日。対象は17,780件(重複を含む。このほか件数を調査中のものがある) | 「流出した、または流出したおそれのある情報」:氏名、電話番号、返金先の口座情報(金融機関名・支店名・口座種別・口座番号・口座名義)など。一部の人は、メールアドレス・生年月日(68件)、住所(18件)なども含む |
| (3)バス予約の予約完了ページ | 2026年8月3日〜10月1日。対象はご予約約12,000件(同行者を含むと、人数はこれより多い) | 「閲覧された、または閲覧されたおそれのある情報」:予約者の氏名(カナ)、年齢、性別、生年月日(登録がある場合)、メールアドレス、電話番号、会員ID、支払方法・金額、予約日時、乗車便の情報(運行会社の予約番号を含む)、同行者の氏名・年齢・性別など |
会社は、クレジットカード番号とパスポートの画像は保存しておらず(カード情報は決済代行会社が保管)、いずれの案件でも流出していないと説明しています。
二次被害については、2026年9月9日に確認された会員1名のアカウントへの不正ログインを除いて、流出した情報が悪用された被害は、現時点で確認されていないとしています。ただし会社は、同じ発表の中で次の4つの「おそれ」を挙げています。「被害がまだ確認されていない」は、「もう安全」という意味ではありません。
- 会社・金融機関・航空会社・バス運行会社などを装った、詐欺メール・SMS・電話・郵便物が届くおそれ
- ハッシュ化したパスワードが解析で判明し、skyticketや、同じパスワードを使っている他のサービスに不正ログインされるおそれ
- 返金手続きなどを装って、口座の暗証番号やネットバンキングのID・パスワードを聞き出そうとする連絡のおそれ
- 乗車便や予約番号を知った第三者が、会社や運行会社を装って、予約の変更・キャンセルや追加料金の支払いを求めるおそれ
これを、項目ごとに「自分でできること」と並べたのが次の表です。
| 流出した項目 | 悪用されるとどうなるか | 自分でできること |
|---|---|---|
| 氏名・生年月日・住所・電話番号・メールアドレス((1)は「流出した」) | こちらの情報を知った上で連絡が来るので、「本物っぽく」見える | 自分のことを知っていても、それを信じる理由にしない。連絡に書かれたリンクや電話番号は使わない |
| お振込み時のご依頼人名義((1)は「流出した」)/返金先の口座情報((2)は「流出した、または流出したおそれ」) | 口座番号だけで預金が引き出されるわけではないが、銀行や会社を名乗って暗証番号などを聞き出そうとする連絡 | 電話はいったん切り、自分で調べた公式の番号にかけ直す。身に覚えのない入出金は金融機関に相談 |
| ハッシュ化したログインパスワード((1)は「流出した」) | 解析で判明すると、同じパスワードを使っている別のサービスにも入られるおそれ | skyticketと、同じパスワードを使っているサービスを変える。使い回しをやめる |
| バスの予約内容・予約番号・同行者の情報((3)は「閲覧された、または閲覧されたおそれ」) | 会社や運行会社を装って、予約の変更・キャンセルや追加料金を求める連絡 | 予約内容は公式サイトで自分で確認する。身に覚えのない変更は会社の窓口へ |
| クレジットカード番号(会社の説明では、流出していない) | 会社の説明では、今回の対象外 | それでもカードの利用明細は確認する(会社もお願いしている) |
この表で一番伝えたいのは、1行目です。パスワードは変えられます。でも、氏名・生年月日・住所・電話番号は、簡単には変えられません。だから、流出への備えは「パスワードを変えて終わり」ではなく、「このあと来る連絡を疑い続ける」ことまで含みます。
詐欺防止の視点で言うと、名前や住所を正しく言い当てられると、人は「本物の会社だ」と思いやすくなります。今回のように流出した項目が公表されている場合、偽物は本当のことを言いながら近づいてきます。相手が自分のことを知っているかどうかを、本物かどうかの判断材料にしないでください。
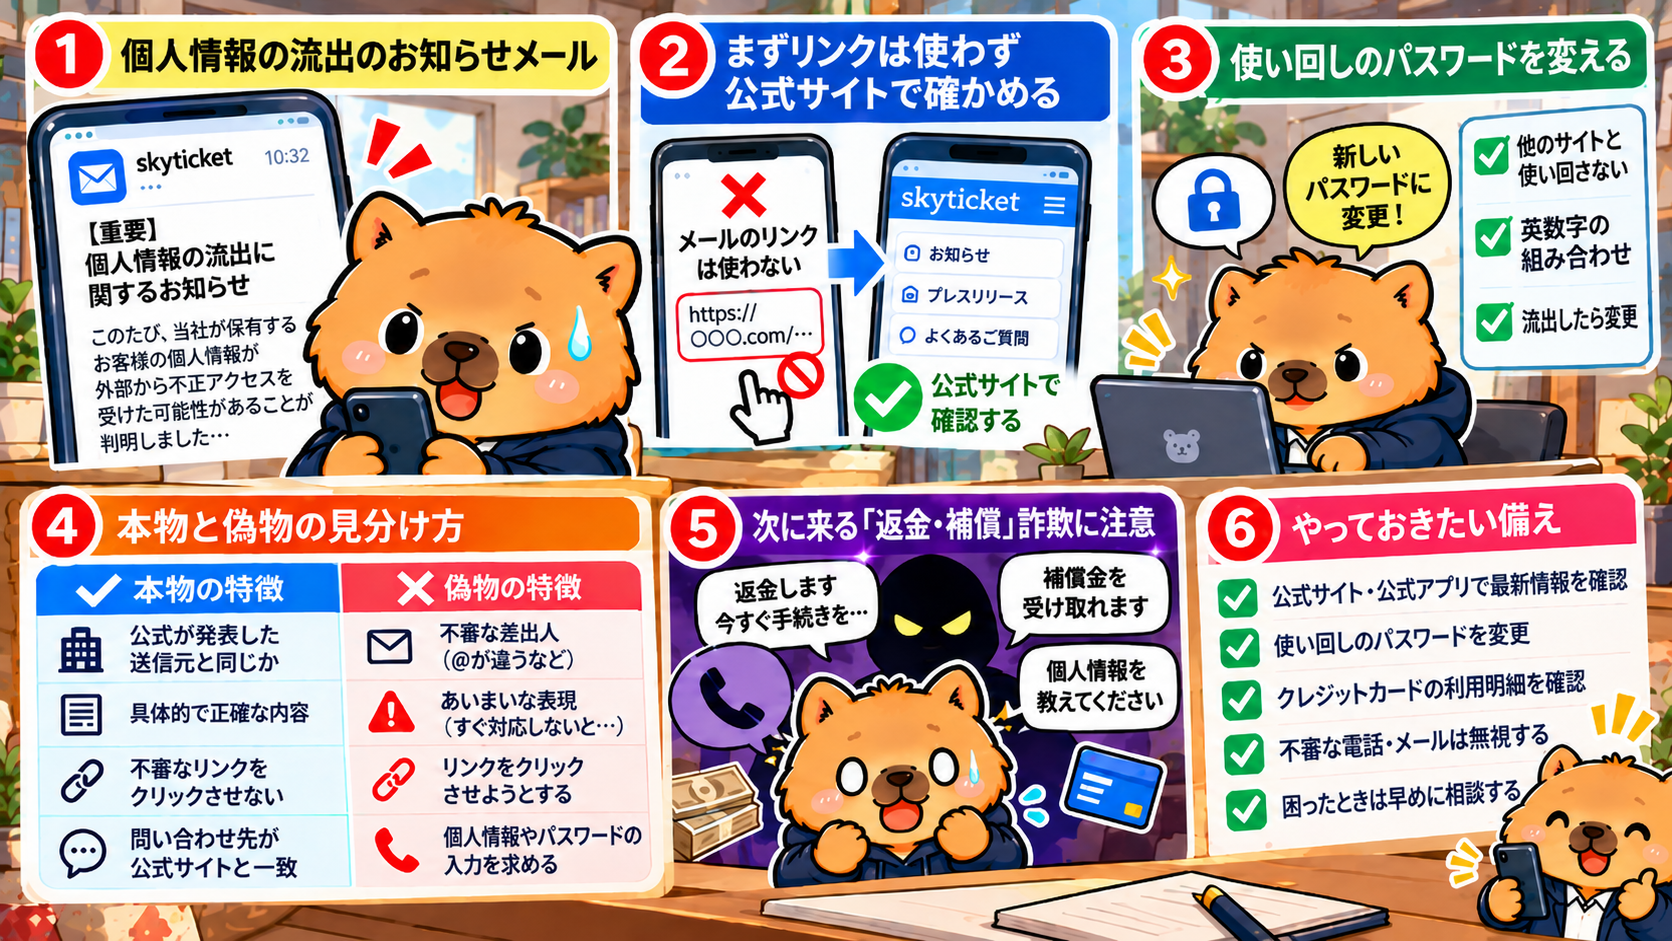
次に来やすい詐欺:「返金します」「補償します」
会社自身が「お金は求めない」と書いている
今回の公式発表で、詐欺防止の視点から一番大事だと考えている一文があります。
「当社から、本件に関してお客様に金銭のお支払いをお願いすることはございません。」(株式会社アドベンチャーの公式発表より)
会社はこの一文とあわせて、本件に関する返金・補償などを名目に、振込みや手数料の支払い、アプリのインストールを求める連絡には応じないよう呼びかけています。不審な連絡を受けたら、そこに書かれたリンクや電話番号にはアクセス・連絡せず、会社の窓口に連絡するよう案内しています。
詐欺は、本当のニュースに乗ってやってきます。「流出のお詫びとして返金します」「補償の手続きをします」という連絡は、ニュースを知っている人ほど「そういうこともあるかもしれない」と感じやすい形です。だから判断の基準を、相手の話の中身ではなく、相手が何を求めてくるかに置きます。
家族で覚えるなら、合言葉は3つです。「お金」「アプリ」「暗証番号」。このどれかを求められたら、その時点で詐欺と考えて、いったん電話を切ります。
「あなたの情報を消してあげる」も詐欺の手口
流出のあとに気をつけたい手口が、もう1つあります。国民生活センターは2024年8月7日、国民生活センターを名乗る者から「あなたの個人情報が漏れているので、削除してあげる」という電話がかかってきたという相談が、全国の消費生活センター等に寄せられているとして、注意を呼びかけました。
国民生活センターは、そのような電話をすることは絶対にないとしています。受けても対応せずに無視し、お金を要求されるなど不審な点があれば、すぐに最寄りの消費生活センター等に相談するよう案内しています。
流出のニュースを見た直後は、「消せるなら消したい」と思うのが自然です。その気持ちを狙ってくる、と知っておくだけで、電話口での反応が変わります。
今日やることチェックリスト
☐ ① メールのリンクは使わず、公式サイトで告知を確かめる
なぜ:本物の会社自身が「メールのリンクからではなく、公式サイトから」と案内しているからです。この動きを身につけておけば、偽物が来ても同じ動きで見抜けます。
☐ ② 同じパスワードを使っているサービスから先に変える
なぜ:会社は、解析されたパスワードで他のサービスに入られるおそれを挙げています。メール、ネット銀行、通販など、入られると困るサービスから順に変えます。
☐ ③ 予約履歴とカードの利用明細を見る
なぜ:会社が利用者にお願いしている確認です。カード番号は流出していないとされていますが、身に覚えのない予約や利用は、見て確かめることでしか分かりません。
☐ ④「返金」「補償」「確認」を名乗る電話・SMS・郵便には応じない
なぜ:会社は本件でお金を求めないと明言しています。お金・アプリのインストール・暗証番号を求められたら、詐欺と考えます。
☐ ⑤ 家族の分も予約していたら、家族にも伝える
なぜ:バス予約の件では、同行者の氏名・年齢・性別も、閲覧された、または閲覧されたおそれのある情報に含まれています。詐欺の連絡が、家族に直接届くかもしれません。
☐ ⑥ 通知が届いていなくても、使っていたなら公式の告知を読む
なぜ:会社は、連絡が届かない人には公式サイトのお知らせで案内に代えるとしています。「メールが来ていない=関係ない」とは限りません。
家族で話しておくこと
家族の分もまとめて予約している人は、自分だけで対応を終わらせないでください。バス予約の件では、同行者の氏名・年齢・性別も「閲覧された、または閲覧されたおそれのある情報」に含まれています。
詐欺の連絡は、予約した本人ではなく、子どもや親に直接届くかもしれません。そのとき家族が一人で判断しなくて済むように、次の3つを今日のうちに共有しておくと安心です。
- skyticket、航空会社、バス会社、銀行などを名乗る連絡が来たら、一人で答えずに家族に言う
- 「お金」「アプリ」「暗証番号」の話が出たら、いったん切る
- メールやSMSのリンクは押さない。確かめるときは、公式サイトを家族と一緒に開いて見る
中学生や高校生は、自分のスマホで連絡を受けることも多い年代です。教員として子どもたちと接していて大切だと感じるのは、「怪しいと思ったら、親に見せていい。見せても怒らない」と先に伝えておくことです。相談できる相手がいるかどうかで、詐欺への強さは大きく変わります。
困ったときの相談先
| 相談先 | こんなとき・メモ |
|---|---|
| skyticket 個人情報流出に関するお問い合わせ窓口 メール:info@skyticket.com |
身に覚えのない予約や予約の変更があったとき、会社を名乗る不審な連絡を受けたとき |
| 取引のある金融機関 | 口座に身に覚えのない入出金があったとき。連絡先は、キャッシュカードや公式サイトで自分で調べる |
| 消費者ホットライン 188(消費者庁) | お金を求められた、払ってしまったなど。近くの消費生活センター等を案内してくれる。相談は無料で、通話料はかかる。土日祝日も原則毎日利用できる(施設点検日・年末年始を除く) |
| 警察相談専用電話 #9110 | 緊急の事件・事故以外の相談をする全国共通の番号。発信地を管轄する警察本部などにつながる。受付時間は都道府県によって異なる |
| 個人情報保護法相談ダイヤル(個人情報保護委員会) 03-6457-9849 |
会社の個人情報の扱いについての相談・質問の窓口(詐欺被害の相談窓口ではない)。9:30〜17:30(土日祝日と年末年始を除く) |
よくある質問
Q1. クレジットカードは止めたほうがいいですか?
会社は、クレジットカード番号を保存しておらず(カード情報は決済代行会社が保管)、今回の件では流出していないと説明しています。まずはカードの利用明細を確認してください。会社もこの確認をお願いしています。なお会社は、2026年10月7日18時ごろから、保存済みカードによる支払いとカード情報の保存機能を停止しています。身に覚えのない利用があったときや心配が残るときは、カードの裏面や公式サイトで調べたカード会社の窓口に相談し、そこで判断してください。
Q2. 流出した情報は消せますか?
「あなたの情報を消してあげる」と持ちかける電話は、国民生活センターが注意を呼びかけている詐欺の手口です。そうした電話には対応しないでください。流出のあとに私たちが力を使うべきなのは、消すことよりも、その情報を使って近づいてくる連絡に応じないことです。
Q3. パスワードを変えれば、もう大丈夫ですか?
パスワードを変えることは大切ですが、それで終わりではありません。氏名・生年月日・住所・電話番号は簡単には変えられないため、このあとも会社・金融機関・航空会社・バス運行会社などを装った連絡が届くおそれがあります(会社発表)。「お金・アプリ・暗証番号を求められたら詐欺」という基準を、しばらく持ち続けてください。
最後に
流出のお知らせが届くと、何から手をつければいいのか分からなくなります。でも、やることは決まっています。リンクを使わずに確かめる。同じパスワードを使っているサービスから変える。次に来る連絡を疑う。
今回私に届いた通知は、リンクがなく、こちらに何も求めない形でした。この「本物の形」を一度知っておけば、次に偽物のお詫びメールが届いたとき、「何かが違う」と気づきやすくなります。この記事が、あなたと家族の次の一歩の助けになればうれしいです。
出典
- 株式会社アドベンチャー「不正アクセスによるお客様情報の流出に関するお詫びとお知らせ」(2026年10月9日)
- skyticket「【重要】skyticketよりお送りした『個人情報の流出に関するお知らせ』メールについて」(2026年10月9日)
- e-Gov法令検索「個人情報の保護に関する法律」
- 個人情報保護委員会「漏えい等報告・本人への通知の義務化について」
- 個人情報保護委員会「令和8年 改正個人情報保護法について」
- 個人情報保護委員会「個人情報保護法相談ダイヤル」
- 国民生活センター「国民生活センターをかたるニセの電話やハガキにご注意ください」(2024年8月7日)
- 消費者庁「消費者ホットライン」
- 政府広報オンライン「暮らしの相談窓口(防犯)」
※2026年10月9日時点の情報です。会社の公式発表は、今後内容が更新される可能性があります。最新の情報は、各公式サイトでご確認ください。
学校・PTAでの講演をご検討の方へ
現役の中学校教員として、これまで548名の生徒・保護者・教職員に金融教育と詐欺防止の講演を行ってきました。2027年度までは、原則無償(交通費等の実費のみ)でお引き受けしています。
講演実績を見る →関連記事はこちら


今日の育児日記(その259)
【 男性教職員 が 夫婦同時3年育休 259 】
〜宇都宮🥟〜
家族で餃子を食べに宇都宮へ❗️
『来らっせ』にオープン直後に入店✨
たらふく食べて大満足😊
色々な味が日替わりであってまた来なくちゃ‼️
その後、神社に参拝して帰路に着く🙈
やはり平日に動けるのがデカいね。
娘と一緒に食べれる日が楽しみ🎶
次の世代の選択肢をできる限り増やしたい。
今日も育児に奮闘するアナタを応援しています!
毎日金融教育更新と発信し、地道に教育現場へ金融教育を普及させていきます。
売る商品を持たない立場での金融教育を。
そして、とにかく一人でも多く「お金」で困らない人生の手伝いを。
プロフィールを読んで興味を持たれた方。
1日も早く経済的自立、経済的自由を手に入れたい方‼️
なぜ相続や実家が太くなくても育休とFIREが可能なのか⁉️
フォローやブックマークはもちろん!
ぜひ一度お気軽に問い合わせください😊
存在するとは行動することです。
コメント